«Я думаю, нам с тобой пора перейти на следующий этап», -
сказала она мне за 5 минут до того, как мы расстались. Словом, туннель между линуксами построен, можно двигаться дальше и настраивать туннель между Linux и Cisco. Сначала построим обычный Site-to-site туннель. Дальше представим, что у нас Linux-сервер находится в облаке, сейчас
это очень модно, и построим к нему туннель из нашей маленькой сети с
использованием оборудования Cisco.
Итак, соединение между двумя разными платформами всегда интересно, ибо каждый
реализует протокол, так как считает нужным и у каждого свое «по-умолчанию». Со
стороны Linux будем использовать уже знакомый strongswan, а со стороны Cisco это будет роутер на IOS.
Sunday, September 29, 2013
Saturday, September 28, 2013
IPSec в Linux с использованием Strongswan
Где-то тут уже настраивался IPSec на
оборудовании Cisco, но
не только оно используется для построения VPN-ов. Хочется разобраться еще и с настройкой его на Linux. Как всегда, у нас для Linux не
один вариант, можно использовать Openswan, Strongswan,
еще какой-то swan и
может еще чего написали, о чем я не в курсе. Использовать я буду Strongswan. Потому что несмотря на то,
что Openswan хорош, стабилен и даже работает, у меня с его помощью
удалось завести только host-to-host. Когда я начал настраивать site-to-site, то туннель у меня
поднялся, а маршрута в удаленную сеть система упорно не хотела видеть. Потратил
часа три на разбирательства, после чего плюнул и настроил это все на Strongswan за 20 минут. К
тому же, вывод статуса соединений у него намного адекватнее.
Что такое Strongswan,
это набор программ и библиотек (вроде бы), которые реализуют поддержку набора
протоколов IPSec в Linux.
Два слова про установку и начнем знакомство и поднятие первых туннелей в Linux. Использовать будем RedHat-совместимый
дистрибутив Scientific Linux.
Он как CentOS, но его
разрабатывают парни из CERN
и его логотип мне больше нравится.
План такой:
- Установка и первоначальная настройка системы
- Настройка простого туннеля Linux-Linux
- Настройка туннеля Site-to-site между двумя Linux-маршрутизаторами
Labels:
ipsec,
linux,
site-to-site,
strongswan,
vpn,
настройка
Wednesday, September 18, 2013
Аутентификация в EIGRP и немного про связки ключей Key-chain в Cisco
Есть такой прекрасный протокол маршрутизации EIGRP, где заботливые
разработчики заложили возможность аутентификации пришедшего обновления
маршрутов. Аутентифицируется все при помощи пароля. На отправляемом обновление
роутере берется пакет с обновлением с одной стороны и пароль с другой стороны.
Потом из этих двух составляющих с помощью алгоритма MD5 вычисляется хеш и прикрепляется к
пакету. Целевой роутер получает обновление маршрутов, берет этот пакет и свой пароль. Дальше по аналогии вычисляет
хеш. Если пароли на обоих роутерах совпадают, то хеш тоже будет совпадать.
Таким образом если злоумышленник захочет обмануть нас с маршрутом, то у него
ничего не выйдет пока он не узнает пароль. Пакеты с обновлениями без
правильного хеша будут игнорироваться.
Wednesday, September 4, 2013
Прошивка коммутатора HP ProCurve E-series
Перепрошивка сетевого оборудования дело обычное, но не настолько частое, чтобы все действия запоминались и можно было сходу вспомнить, что куда вводить и откуда брать. Данная запись призвана напомнить, в случае чего, порядок действий при перепрошивке коммутаторов HP ProCurve (E-series). В качестве подопытного использовался простенький дешевенький образец модели 2510. На остальных ProCurve процедура не должна отличаться.
Tuesday, August 20, 2013
Брандмауэр на Cisco IOS используя zone-based firewall
Cisco IOS это довольно многофункциональна платформа, а не только ОС
для роутера, на ней можно развернуть и IP-телефонию и полноценный Firewall. Первое я уже где-то описывал, а со вторым не
сталкивался, но этот момент не заставил себя ждать. Итак, есть такая интересная
незатронутая тема, как Zone-based firewall (ZBF).
В основе всей этой концепции лежит разбиение сети на
отдельные участки или зоны. Самый яркий пример, это когда у нас в сети есть
обычные пользователи, есть общедоступные сервера и, разумеется, выход в
интернет. Само собою понятно, что извне не должно быть доступа к хостам
пользователей, но должен быть доступ к серверам ну и имеется еще ряд нюансов.
Это все можно сделать с помощью списков доступа (ACL), но как-то это все будет слишком уж
коряво выглядеть и так же работать.
Таким образом, чтобы реализовать ZBF, надо первым делом разделить сеть на зоны, в нашем случае это:
- внутренняя, где расположены пользователи (inside)
Таким образом, чтобы реализовать ZBF, надо первым делом разделить сеть на зоны, в нашем случае это:
- внутренняя, где расположены пользователи (inside)
- внешняя, непосредственно Интернет (outside)
- демилитаризованная зона, где расположены наши сервера (dmz)
Это общие стандартные названия, называть зоны можно как угодно и создавать их сколько угодно.
- демилитаризованная зона, где расположены наши сервера (dmz)
Это общие стандартные названия, называть зоны можно как угодно и создавать их сколько угодно.
Monday, July 29, 2013
Настройка SSH на маршрутизаторе НР A-series (3com, H3C)
Если на каждый чих при настройке роутера вам не хочется бегать в серверную, искать консольный кабель, подключаться, слушать жужжание кулеров на высоких частотах,
то вам определенно нужно настроить SSH доступа. Хотя кому я рассказываю, и так все
понятно. Это одна из причин, по которой я при знакомстве с новой железкой первым делом изучаю настройку SSH. И не только изучаю, а и документирую. Итак, в данном тексте рассказывается, как настроить удаленный доступ
на на маршрутизатор HP A-серии через SSH. Думаю, эту же инструкцию можно использовать и для других
железок НР A-series.
1.Генерируем ключ шифрования DSA или RSA.
2.Включаем функцию SSH-сервера.
3.Настраиваем виртуальный интерфейс для входящих SSH сессий.
4.Создаем пользователя, задаем пароль, указываем протокол для логина.
5.Позволяем пользователю логиниться через SSH.
2.Включаем функцию SSH-сервера.
3.Настраиваем виртуальный интерфейс для входящих SSH сессий.
4.Создаем пользователя, задаем пароль, указываем протокол для логина.
5.Позволяем пользователю логиниться через SSH.
Saturday, July 27, 2013
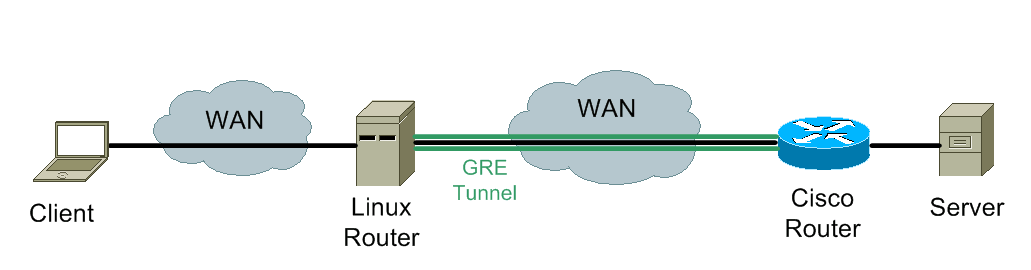
GRE туннель Linux-Cisco. Когда нужна альтернативная адресация
Тут будет реализована немного извращенная, но таки достаточно
интересная топология. Все изначально просто: есть сервер, выставленный в
Интернет, и есть клиент, который по какой-то причине не может получить доступ
до этого сервера. Забанил провайдер его по IP. Переживает бедный. А сервер то наш, нехорошо, когда клиенты
доступ к нему получить не могут. Но мы серьезные люди, нас таким не напугаешь, мы
и ход конем можем сделать. Например, арендовать сервер в облаке с двумя адресами, такие сейчас
копейки стоят, по три рубля килограмм, и построить маршрутизацию через него.
Точнее, построить GRE-туннель,
а потом маршрутизацию через туннель. В DNS-записях, в свою очередь, будет фигурировать адрес вот этого
самого арендованного сервера, а к нему то клиент доступ получить может. Топология
этого извращения изображена на рисунке.Saturday, July 13, 2013
Разграничение доступа с помощью Private VLAN
В сети всех надо ограничивать. Иначе кто-то слишком умный
устроит какую-то атаку типа «пинг смерти», а кто-то слишком неумный случайно
запустит скрипт, который мак-спуфингом убьет коммутатор. Словом, разные случаи
бывают. Чтобы разграничить права доступа по достаточно гибким правилам
инженеры компании Cisco
была разработали технологию Private VLAN. Суть технологии заключается в
следующем. В одном VLAN, который мы назовем primary, есть другие VLAN-ы,
которые называются secondary (что, в общем-то, логично). Получаются такие вот VLAN-ы в VLAN-e (не путать технологию с QinQ). В свою очередь, порты из
secondary VLAN могут быть:Tuesday, July 9, 2013
Порядок настройки VLAN ACL на коммутаторах Catalyst
Чтобы ограничить доступ согласно определенным параметрам
были придуманы списки ACL,
но у них есть, как минимум, один недостаток – они могут фильтровать трафик,
который проходит между интерфейсами третьего уровня (будь то физические
интерфейсы или SVI).
Что делать с трафиком внутри одного VLAN, как его контролировать? Для этого были придуманы славными
инженерами VLAN ACL.
Они конфигурируется через VLAN access-map схожим
образом с конфигурированием route map.
Конечно же для настройки изначально должен быть настроен ACL или
несколько таких.
Monday, July 8, 2013
Не Putty единым. Использование minicom в Linux
Есть утилита, которая,
пожалуй, побила рекорды по популярности
у всякого рода системных и, особенно,
сетевых администраторов. Это Putty,
настоящий мастхев. Вот только в Linux эта
привычная утилита отсутствует. С другой
стороны, если разобраться, то она тут и
не нужна. Тут есть реализации всякого
рода протоколов удаленного доступа. Но
вот, что делать с неудаленным доступом,
через COM-порт. На этот случай есть
замечательная консольная утилита
minicom.Ее то мы и рассмотрим.
1. Установка. Ничего
особенного
root@darkstar:~# apt-get install minicom
или
[root@localhost andrey]# yum install minicom
или еще как. Тут уж как угодно вашим
дистрибутивостроителям
Subscribe to:
Posts (Atom)